Sécurité WordPress PME Cameroun : le guide complet 2026
La sécurité WordPress est devenue un enjeu vital pour les PME camerounaises. En 2024, le Cameroun a enregistré 19 millions de cyberattaques selon le Ministère des Postes et Télécommunications. Ce chiffre donne la mesure d’un phénomène qui ne concerne plus seulement les grandes entreprises : les PME camerounaises, qui représentent 443 524 entités actives selon le Minpmeesa, sont devenues des cibles privilégiées. Leur site WordPress, souvent la première vitrine commerciale, concentre les risques.
Un site WordPress mal protégé peut être défiguré, utilisé pour diffuser des malwares ou voir ses données clients volées. Les conséquences vont bien au-delà de la technique : perte de confiance, arrêt d’activité, frais de restauration. Ce guide pratique vous donne les clés pour sécuriser votre site WordPress étape par étape, avec des solutions adaptées au contexte camerounais.
🎯 Ce qu’il faut retenir
- 91 % des vulnérabilités WordPress se trouvent dans les plugins (Patchstack, rapport 2025/2026) : la gestion des extensions est votre priorité absolue.
- Un certificat SSL est indispensable : Google l’utilise comme signal de classement depuis 2014 et les navigateurs affichent un avertissement « Non sécurisé » depuis juillet 2018.
- La règle 3-2-1 (3 copies, 2 supports, 1 hors site) reste la référence pour des sauvegardes fiables et testées.
Pourquoi la sécurité WordPress est un enjeu vital pour les PME camerounaises
WordPress propulse 40,2 % de tous les sites web dans le monde (W3Techs, octobre 2026). Au Cameroun, cette popularité se vérifie aussi : de nombreuses PME à Douala, Yaoundé ou Bafoussam utilisent WordPress pour leur vitrine. Cette omniprésence en fait une cible de choix pour les attaquants, qui exploitent les failles communes à des millions de sites.
Les PME camerounaises sont d’autant plus vulnérables qu’elles manquent souvent de ressources dédiées à la cybersécurité. Une étude mondiale de SentinelOne (2026) indique que 60 % des PME cessent leur activité dans les six mois suivant une cyberattaque majeure. Ce chiffre concerne le marché mondial, mais il illustre la gravité potentielle pour une petite structure camerounaise.
Le site web est souvent le premier point de contact avec les clients. Un site piraté, c’est une image de marque dégradée et des ventes perdues. La maintenance de sécurité n’est pas un coût accessoire : c’est une assurance sur votre activité.
Les menaces réelles au Cameroun : botnets, phishing et IA
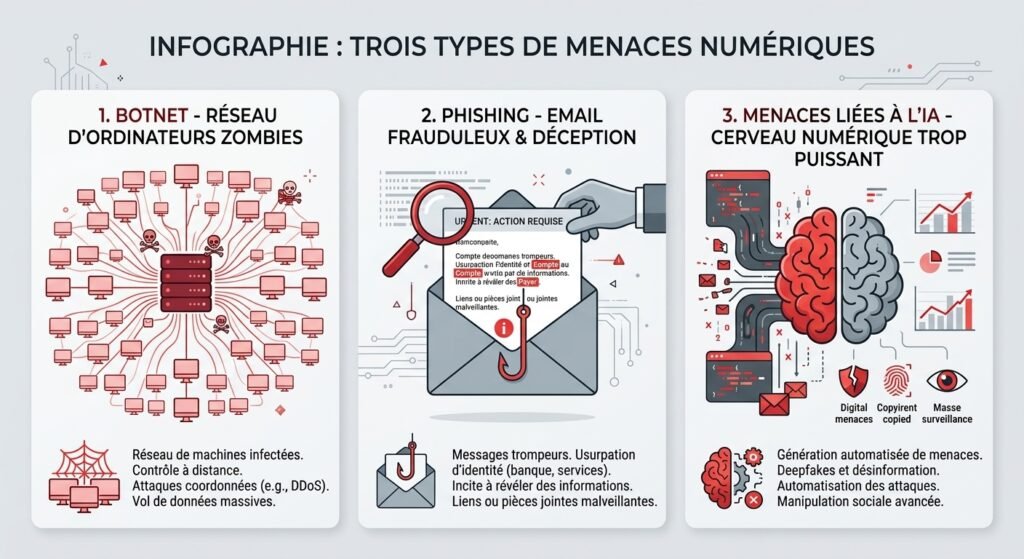
Le Cameroun est le deuxième pays d’Afrique le plus touché par les botnets, selon la télémétrie de FortiGuard Labs relayée par l’INTERPOL African Cyberthreat Assessment 2026. Ce rapport fait état de 40,5 millions d’incidents de détection liés aux botnets pour la période 2025. Cette donnée, bien que provenant d’une source secondaire (OBS-CC), souligne l’intensité des attaques automatisées.
Le phishing reste la technique la plus répandue : il représente 43 % des cyberattaques en Afrique selon l’Observatoire de la Cybersécurité au Cameroun (OBS-CC, 2026). Les attaquants utilisent des e-mails frauduleux imitant des services légitimes pour voler des identifiants. Une PME dont un employé clique sur un lien malveillant peut voir son site compromis en quelques minutes.
L’intelligence artificielle amplifie ces menaces : 55 % des cybercrimes signalés en Afrique impliquent l’IA (INTERPOL, relayé par OBS-CC, août 2026). Les outils d’IA permettent de générer des messages de phishing plus crédibles et de contourner certains filtres.
Le certificat SSL : la base incontournable
Un certificat SSL (ou TLS) chiffre les échanges entre le navigateur de votre visiteur et votre serveur. Sans lui, les données (mots de passe, coordonnées bancaires) circulent en clair. Google a annoncé en août 2014 utiliser HTTPS comme signal de classement « léger ». Depuis juillet 2018, les navigateurs affichent un avertissement « Non sécurisé » sur les pages HTTP. Aujourd’hui, un site sans SSL est immédiatement discrédité.
Pour obtenir un certificat, plusieurs options existent. Let’s Encrypt, autorité de certification à but non lucratif, délivre des certificats gratuits utilisés par plus de 700 millions de sites (2026). Sa part de marché atteint 64,5 % des autorités de certification SSL et sécurise 61 % de tous les sites web (W3Techs, février 2026).
Les certificats Let’s Encrypt sont valables 90 jours. Depuis le 15 janvier 2026, des certificats à durée courte (6 jours) sont également disponibles. Cette rotation rapide renforce la sécurité mais nécessite une automatisation du renouvellement.
Pour en savoir plus sur l’hébergement sécurisé, consultez notre page dédiée à la maintenance de site web au Cameroun.
Sauvegardes : la règle 3-2-1
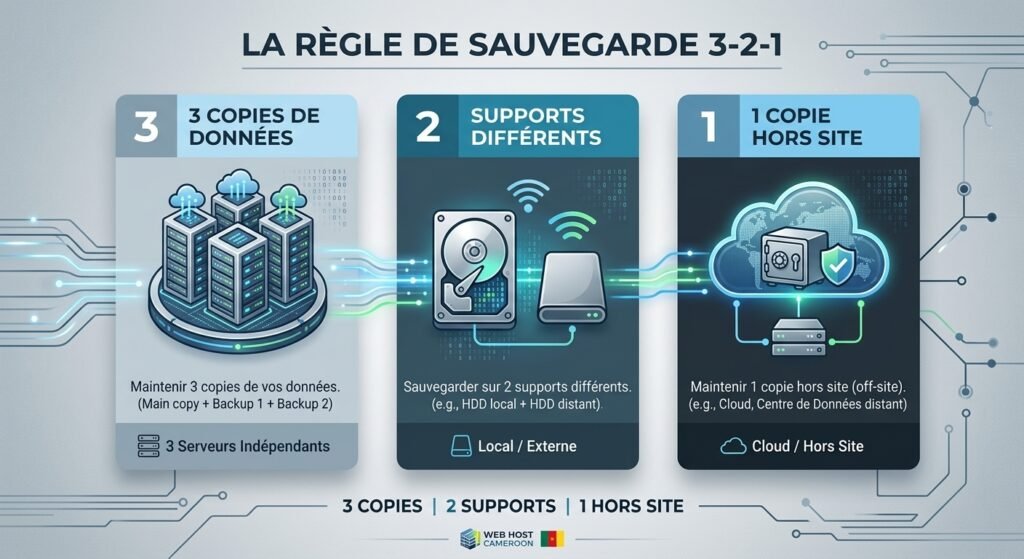
Aucune protection n’est infaillible. En cas de piratage, de suppression accidentelle ou de panne serveur, une sauvegarde récente est votre meilleure assurance. La règle 3-2-1 est un standard éprouvé : conservez 3 copies de vos données, sur 2 types de supports différents, dont 1 copie hors site.
Concrètement, pour un site WordPress, cela signifie : une copie sur votre serveur d’hébergement, une copie sur un disque local ou un NAS, et une copie chez un service cloud externe (Google Drive, Dropbox, ou un service de sauvegarde dédié).
La fréquence des sauvegardes dépend de votre activité. Pour un site vitrine mis à jour une fois par mois, une sauvegarde hebdomadaire peut suffire. Pour un site e-commerce, une sauvegarde quotidienne est un minimum.
Des solutions comme UpdraftPlus ou BlogVault automatisent ce processus. Vous pouvez aussi opter pour une automatisation via n8n pour centraliser la gestion de vos sauvegardes et alertes.
Mises à jour WordPress sécurisées
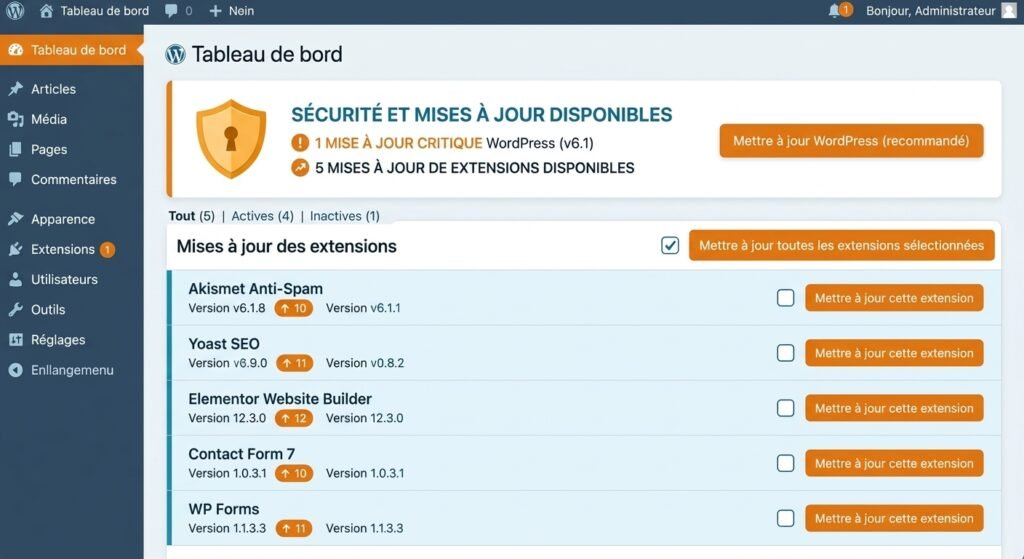
WordPress 7.1.3 est la version stable en octobre 2026 (source secondaire : imagescreations.fr). Chaque mise à jour corrige des failles de sécurité. La version 7.1.3 corrige 7 vulnérabilités. Ne pas mettre à jour, c’est laisser des portes ouvertes aux attaquants.
Mais les mises à jour concernent aussi les plugins et les thèmes. Selon Patchstack (rapport 2025/2026), 91 % des nouvelles vulnérabilités WordPress se trouvent dans les plugins, et 9 % dans les thèmes. Le cœur de WordPress n’a enregistré que 6 vulnérabilités, toutes de faible priorité. En 2025, 11 334 nouvelles vulnérabilités ont été recensées, soit une hausse de 42 % sur un an.
La gestion des extensions est donc critique. Supprimez les plugins inutilisés, désactivez ceux qui ne sont plus maintenus, et mettez à jour régulièrement. Un plugin abandonné est une faille potentielle.
| Type de vulnérabilité | Part | Source |
|---|---|---|
| Plugins | 91 % | Patchstack 2026 |
| Thèmes | 9 % | Patchstack 2026 |
| Cœur WordPress | 6 vulnérabilités (faible priorité) | Patchstack 2026 |
Durcissement : 2FA, XML-RPC et utilisateurs
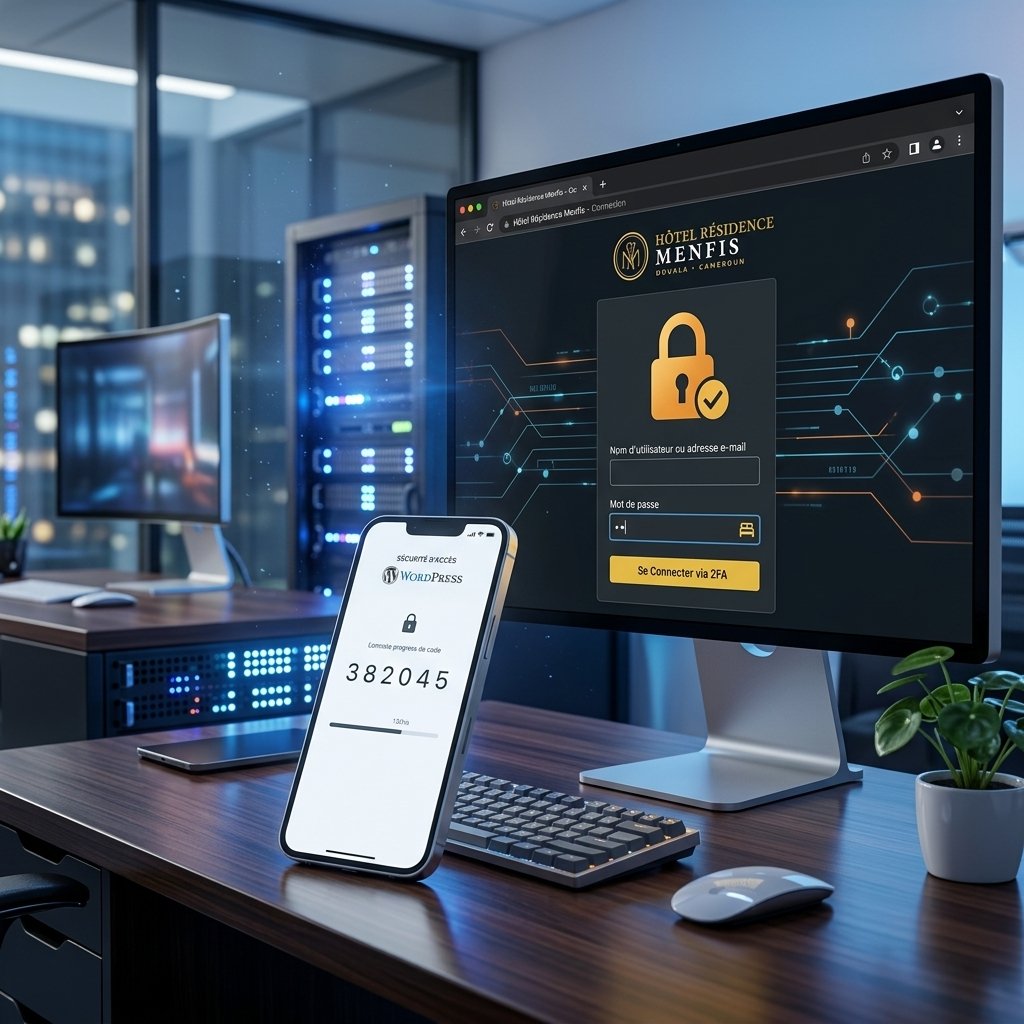
Au-delà des mises à jour, quelques mesures de durcissement réduisent considérablement la surface d’attaque.
Activer l’authentification à deux facteurs (2FA)
Le 2FA ajoute une couche de sécurité en demandant un code temporaire en plus du mot de passe. Des plugins gratuits comme Wordfence ou Google Authenticator permettent de l’activer facilement. C’est l’une des mesures les plus efficaces contre le vol d’identifiants.
Désactiver XML-RPC : une décision nuancée
XML-RPC est une interface ancienne de WordPress, souvent exploitée pour des attaques par force brute. Patchstack et WP Umbrella recommandent sa désactivation. Toutefois, Wordfence et Pressable estiment que cette désactivation n’apporte pas de gain de sécurité significatif aujourd’hui et peut casser certaines fonctionnalités (Jetpack, applications mobiles). La décision dépend de votre usage : si vous n’utilisez pas d’application mobile pour publier, la désactivation est un plus.
Gérer les utilisateurs et les rôles
Supprimez les comptes inactifs, utilisez des mots de passe forts, et attribuez le rôle le plus limité possible. Un compte « administrateur » ne doit être utilisé que pour les tâches d’administration.
Plugins de sécurité : que choisir en 2026
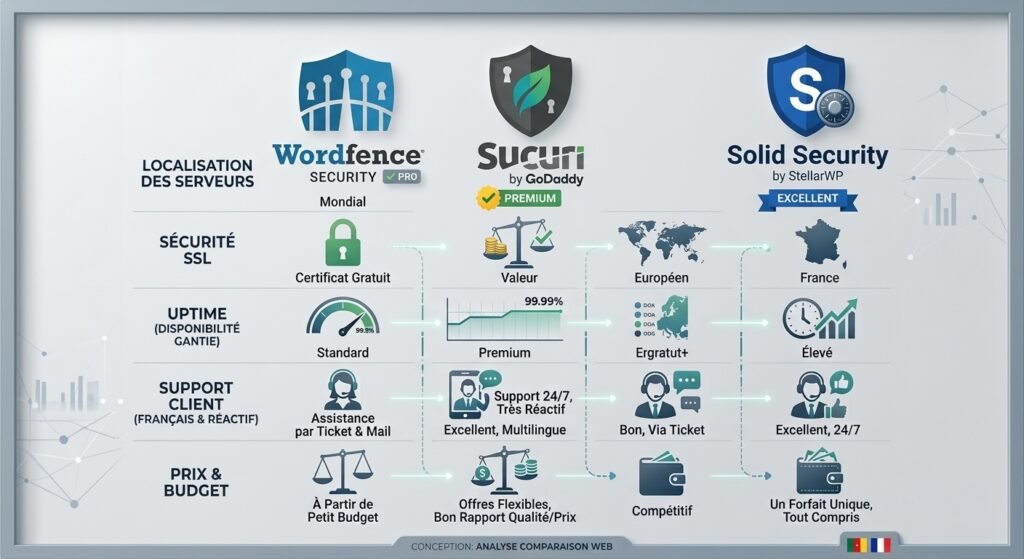
Le marché des plugins de sécurité WordPress propose de nombreuses solutions. Voici une comparaison des principales options, avec leurs tarifs indicatifs en 2026.
| Plugin | Tarif annuel (USD) | Fonctions clés |
|---|---|---|
| Wordfence Premium | 119 à 149 USD/an | Pare-feu, scan de malwares, 2FA |
| Sucuri Platform | 199,99 à 229 USD/an | Pare-feu cloud, nettoyage malware, CDN |
| Solid Security Pro | 99 USD/an | Pare-feu, 2FA, gestion des utilisateurs |
| MalCare | 149 USD/an | Scan automatique, nettoyage malware |
Les tarifs varient selon les sources et les offres. Wordfence Care (support et nettoyage) est à partir de 590 USD/an, et Wordfence Response (réponse en 1 heure) à 1 250 USD/an (MalCare, 2026). Sucuri propose aussi une offre Firewall with CDN à partir de 9,99 USD/mois. Patchstack est une alternative intéressante mais son tarif exact n’est pas confirmé (comparé à Wordfence 149 USD/an dans une source).
Pour une PME camerounaise, un plugin comme Wordfence ou Solid Security offre un bon rapport protection/prix. L’important est de ne pas empiler les plugins de sécurité, ce qui peut créer des conflits.
Outils et logiciels recommandés
Pour vous accompagner dans la sécurisation de votre site WordPress, voici trois outils classés par profil.
Wordfence Security
Plugin gratuit offrant pare-feu, scan de malwares et 2FA. Idéal pour débuter.
Solid Security Pro
Solution intermédiaire à 99 USD/an, avec fonctionnalités avancées de durcissement.
Sucuri Platform
Offre premium avec pare-feu cloud, CDN et nettoyage de malwares. À partir de 199,99 USD/an.
FAQ
Quel est le coût d’un certificat SSL pour mon site WordPress au Cameroun ?
Let’s Encrypt délivre des certificats SSL gratuits, utilisés par plus de 700 millions de sites dans le monde en 2026. La plupart des hébergeurs camerounais incluent l’installation et le renouvellement automatique. Pour des certificats payants (avec garantie ou support), comptez de quelques milliers à plusieurs dizaines de milliers de FCFA par an.
À quelle fréquence dois-je sauvegarder mon site WordPress ?
Tout dépend de votre activité. Pour un site vitrine, une sauvegarde hebdomadaire peut suffire. Pour un site e-commerce ou un blog actif, une sauvegarde quotidienne est recommandée. Appliquez la règle 3-2-1 : 3 copies, sur 2 supports différents, dont 1 hors site. Des solutions comme UpdraftPlus automatisent ce processus.
Faut-il désactiver XML-RPC sur WordPress ?
Les avis divergent. Patchstack et WP Umbrella recommandent sa désactivation pour réduire les attaques par force brute. Wordfence et Pressable estiment que le gain de sécurité est négligeable aujourd’hui et que cela peut casser Jetpack ou les applications mobiles. Si vous n’utilisez pas ces fonctionnalités, la désactivation est un plus.
Quel est le meilleur plugin de sécurité WordPress pour une PME camerounaise ?
Wordfence Premium (à partir de 119 USD/an) et Solid Security Pro (99 USD/an) offrent un bon rapport qualité/prix. Sucuri Platform (à partir de 199,99 USD/an) est plus complète mais plus chère. Pour un accompagnement local, une maintenance WordPress au Cameroun peut être plus rassurante.
Mon site WordPress a été piraté, que faire ?
Première étape : mettez le site en maintenance, changez tous les mots de passe, restaurez une sauvegarde saine. Si vous n’avez pas de sauvegarde, faites appel à un professionnel. Des services comme Sucuri proposent des offres de nettoyage. Pour éviter que cela se reproduise, renforcez la sécurité et envisagez une maintenance régulière.
Conclusion
Sécuriser un site WordPress pour une PME camerounaise n’est pas une option, c’est une nécessité. Les menaces sont réelles et documentées : 19 millions de cyberattaques au Cameroun en 2024, 40,5 millions de détections de botnets en 2025, et une part croissante de l’IA dans les attaques. Les vulnérabilités se concentrent à 91 % dans les plugins, ce qui impose une gestion rigoureuse des mises à jour et des extensions.
En appliquant les bonnes pratiques — SSL, sauvegardes 3-2-1, 2FA, durcissement, plugins de sécurité — vous réduisez considérablement les risques. Pour un accompagnement sur mesure, faites appel à des experts locaux.
🔒 Sécurisez votre site WordPress avec NexuraWeb
📚 Pour aller plus loin